275.000 usuarios de Discord afectados por brecha de seguridad
 20XX
La seguridad de los usuarios de Discord vuelve a estar en entredicho tras la confirmación de una nueva brecha de datos que ha afectado a Double Counter, uno de los servicios de protección de servidores más utilizados en la plataforma. El incidente, revelado a principios de octubre, ha comprometido la información personal de aproximadamente 275.000 usuarios, según ha confirmado el agregador de filtraciones Have I Been Pwned (HIBP).
El origen de la brecha: una vulnerabilidad en Metabase
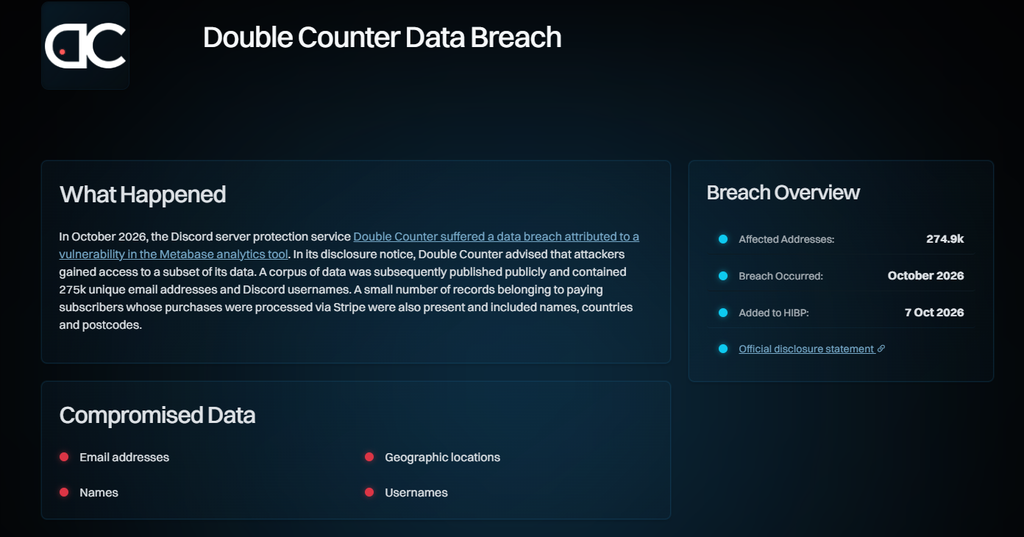
La brecha se produjo a través de una vulnerabilidad en Metabase, la plataforma de análisis de datos utilizada por Double Counter para gestionar su información interna. Según el aviso de divulgación publicado por la propia compañía, los atacantes lograron acceder a un subconjunto de los datos del servicio, que posteriormente fueron publicados en un corpus accesible públicamente.
Double Counter es una herramienta ampliamente utilizada por administradores de servidores de Discord para detectar y bloquear cuentas alternativas, bots maliciosos y otros intentos de infiltración. Su base de usuarios incluye tanto administradores de comunidades como usuarios que utilizan el servicio para verificar su identidad en los servidores que lo requieren.
Los datos comprometidos
Según la información recopilada por HIBP y detallada por el propio Double Counter, los datos expuestos en la brecha incluyen:
- Direcciones de correo electrónico: aproximadamente 275.000 direcciones únicas.
- Nombres de usuario de Discord: los identificadores asociados a las cuentas de la plataforma.
- Nombres reales: en el caso de algunos usuarios que proporcionaron esta información.
- Información geográfica: países y códigos postales, correspondientes a un pequeño número de suscriptores de pago cuyas compras fueron procesadas a través de Stripe.
Es importante señalar que el incidente no implica una brecha en Stripe, sino que los datos de los suscriptores de pago se vieron comprometidos como parte del acceso no autorizado a los sistemas de Double Counter. La combinación de direcciones de correo, identidades de Discord y detalles de suscripción crea un escenario propicio para ataques de phishing dirigidos y suplantación de identidad.
La respuesta de Double Counter y la confirmación de HIBP
Double Counter divulgó el incidente el 4 de octubre de 2026 y atribuyó la brecha a la vulnerabilidad de Metabase. La compañía recomendó a los usuarios estar atentos a posibles mensajes fraudulentos y revisar sus configuraciones de seguridad.
Have I Been Pwned añadió la brecha a su base de datos el 7 de octubre, tras verificar la autenticidad del corpus de datos filtrados. La plataforma ha señalado que aproximadamente el 25% de las direcciones de correo comprometidas ya estaban presentes en su base de datos por filtraciones anteriores, lo que sugiere que muchos de los afectados son usuarios habituales de servicios online con un historial de exposiciones previas.
Qué deben hacer los afectados
Si has utilizado Double Counter en algún momento, es posible que tus datos estén entre los comprometidos. Las recomendaciones de seguridad son claras:
- Verificar si tu correo electrónico ha sido afectado a través de Have I Been Pwned.
- Cambiar la contraseña de cualquier cuenta donde hayas utilizado la misma dirección de correo o contraseña asociada a Discord.
- Activar la autenticación de dos factores (2FA) en Discord y en cualquier otro servicio donde esté disponible.
- Estar alerta ante mensajes sospechosos en Discord que puedan hacerse pasar por Double Counter, soporte de pago o cualquier otra entidad relacionada con la brecha. Los atacantes podrían utilizar los datos filtrados para intentar engañar a los usuarios y obtener acceso a sus cuentas.
Un recordatorio de la vulnerabilidad de las herramientas de terceros
Este incidente pone de relieve un problema recurrente en el ecosistema de Discord: la dependencia de servicios de terceros para funciones de seguridad y gestión. Aunque Double Counter es una herramienta legítima y ampliamente utilizada, su compromiso demuestra que ninguna plataforma externa está exenta de riesgos.
La vulnerabilidad en Metabase, una herramienta de análisis de datos que muchas empresas utilizan para gestionar información interna, subraya la importancia de mantener actualizados los sistemas y de restringir el acceso a los datos sensibles. Los atacantes no necesitaron vulnerar directamente los sistemas de Double Counter, sino que aprovecharon una brecha en una herramienta de terceros para acceder a la información.
Para los usuarios de Discord, la lección es clara: la seguridad de una plataforma no depende solo de la propia plataforma, sino de todos los servicios que la rodean. Mantener contraseñas únicas, activar la verificación en dos pasos y desconfiar de los mensajes no solicitados son prácticas esenciales en un entorno digital donde las brechas de datos se han convertido en una amenaza constante.
Fuentes: Have I Been Pwned, 7 de octubre de 2026; Double Counter (aviso de divulgación), 4 de octubre de 2026; PC Guide, 7 de octubre de 2026.